Formation sécurité projet informatique : choisir entre code sécurisé, DevSecOps et pilotage SSI
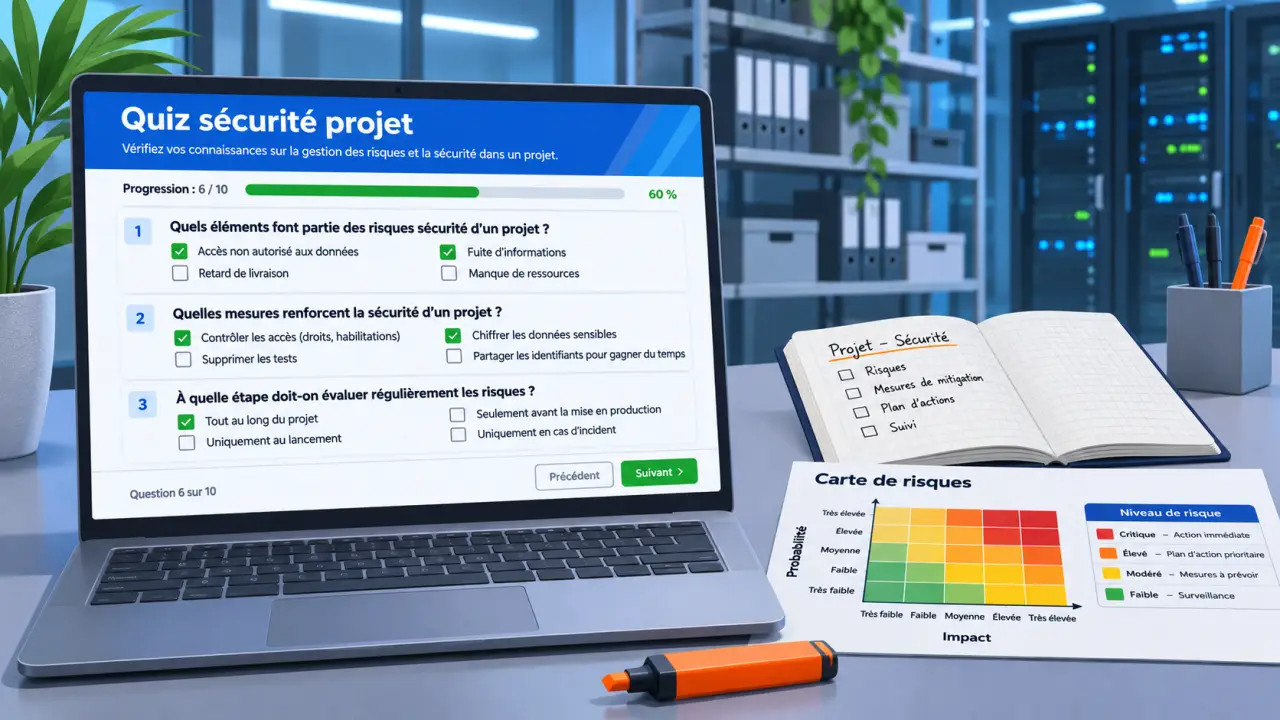
Pour sécuriser un projet informatique, le choix d’une formation dépend d’abord de votre responsabilité : développer une application, fiabiliser sa livraison ou piloter les risques. Ces objectifs mobilisent des compétences différentes. Un cursus généraliste en cybersécurité ne remplace donc pas nécessairement une spécialisation technique, et une formation au développement sécurisé ne prépare pas, à elle seule, à organiser une gestion de crise.
Le bon point de départ consiste à identifier ce que vous devrez produire après la formation : des corrections de code, des contrôles automatisés, une analyse de risques ou un plan d’action suivi par plusieurs équipes.
Partir de votre rôle pour choisir la bonne spécialisation
L’expression « formation sécurité projet informatique » ne désigne pas un programme unique. Elle rassemble plusieurs familles de formations qui contribuent à la sécurité d’un projet, sans couvrir systématiquement toutes ses étapes.
| Votre objectif principal | Orientation à privilégier | Contenu à vérifier |
|---|---|---|
| Développer une application résistante aux attaques | Sécurité applicative | Code, dépendances, vulnérabilités et tests applicatifs |
| Intégrer les contrôles à chaque livraison | DevSecOps | Vérifications dans la chaîne de développement et de livraison |
| Coordonner les risques et les mesures correctives | Pilotage de la SSI | Analyse de risques, audits, plans d’action et incidents |
| Protéger les environnements techniques | Sécurité des systèmes et réseaux | Configurations, accès, durcissement et protection des actifs |
Un développeur recherchera surtout des exercices sur le code et les tests. Un professionnel systèmes et réseaux privilégiera la configuration et le durcissement. Pour un chef de projet, l’enjeu sera plutôt de comprendre les risques, d’attribuer les responsabilités et de suivre les corrections. Ces compétences sont complémentaires, mais leurs prérequis ne sont pas interchangeables.
Avant de retenir un programme, précisez aussi votre périmètre : application, infrastructure ou système d’information plus large. Cela évite de choisir une formation techniquement solide, mais éloignée de vos missions.
Vérifier les apprentissages, du cadrage à l’exploitation
Comprendre les risques avant de multiplier les outils
Au démarrage du projet, la formation doit vous aider à identifier les actifs importants, les données sensibles et les conséquences d’un incident. La cartographie du système d’information, la criticité des actifs et la PSSI, ou politique de sécurité des systèmes d’information, donnent un cadre aux décisions. La méthode EBIOS RM, présente dans le programme Simplon, sert à structurer l’analyse et l’évaluation des risques.
Pour un rôle de pilotage, recherchez des mises en situation où il faut hiérarchiser les mesures, désigner des responsables et expliquer les arbitrages. Connaître le vocabulaire ne suffit pas pour transformer un risque en action réalisable.
Contrôler le code et la livraison
La sécurité applicative intervient dès l’écriture du code. PLB présente notamment l’analyse du code, l’examen des dépendances et les tests de l’application en fonctionnement. Les analyses SAST portent sur la sécurité sans exécuter l’application, tandis que les tests DAST examinent une application en fonctionnement. Les ressources OWASP apportent des classements et référentiels communs pour aborder les vulnérabilités.
Le DevSecOps vise à intégrer ces vérifications dans la chaîne de livraison. Demandez si les exercices permettent d’interpréter les résultats, de prioriser les alertes et de vérifier une correction, plutôt que de simplement lancer un outil.
Un bon exercice doit fermer la boucle : une vulnérabilité détectée devient une tâche, reçoit un responsable, fait l’objet d’une correction puis d’un nouveau contrôle. Sans cette traçabilité, un tableau d’alertes peut donner une impression de maîtrise alors que le risque demeure. Demandez donc à voir un exemple de passage du constat technique à la preuve de résolution.
Préparer les contrôles et la réaction aux incidents
Après le développement, les compétences utiles concernent les audits, les pentests, les tests de configuration et le hardening, c’est-à-dire le durcissement des systèmes. Le volet opérationnel peut aussi inclure une cellule de crise, un plan de reprise d’activité (PRA), un plan de continuité d’activité (PCA) et un retour d’expérience. Vérifiez lesquels sont réellement pratiqués, car un seul cursus ne les approfondit pas nécessairement tous.
Comparer les organismes sans confondre leurs promesses
Les offres suivantes correspondent à des orientations différentes. Il est plus pertinent de comparer leur adéquation à votre besoin que de chercher un classement général.
- PLB présente une offre de développement sécurisé centrée sur la sécurité applicative et le DevSecOps. Elle constitue une piste pour les développeurs et les équipes sécurité ; durée, prérequis et reconnaissance sont à vérifier sur la formation précise.
- Simplon propose « Piloter et animer la sécurité informatique », avec un programme allant des fondamentaux SSI à la gestion de crise et à la formation des équipes. L’orientation est celle du pilotage opérationnel.
- Studi présente des parcours à distance, avec cours, quiz, lives et suivi personnalisé. Les cours sont annoncés accessibles 24 h/24 et 7 j/7, ainsi qu’un test gratuit de 7 jours sans engagement. Le diplôme visé et les exigences dépendent du parcours choisi.
- L’ANSSI, via le CFSSI, dispense la formation ESSI, visant le titre d’Expert en Sécurité des Systèmes d’Information, présenté comme équivalent à un Bac+5 en cybersécurité. Il s’agit d’un cursus de haut niveau dont les conditions d’accès doivent être examinées.
Pour Simplon, le programme détaille 4 jours d’introduction, 3 jours sur les contrôles, 2 jours sur les actifs, 6 jours d’analyse des risques, 10 jours de pilotage des plans d’action et projets, 2 jours de gestion de crise et 4 jours d’information et de formation des équipes, puis 1 jour de certification.
La durée annoncée est de 217 heures, soit 31 jours de formation répartis sur environ 6 mois. Faites préciser l’articulation avec la journée de certification dans le calendrier contractuel. Le rythme annoncé comprend 3 jours synchrones toutes les deux semaines et 1 journée asynchrone chaque mois. Des sessions hybrides sont indiquées à Montreuil, Campus Beaune, le 16 novembre 2026 et le 1er février 2027 ; leur disponibilité reste à confirmer.
Valider le niveau, la reconnaissance et le financement avant l’inscription
Les prérequis doivent être cohérents avec les travaux demandés. Chez Simplon, l’accès peut notamment reposer sur un diplôme de niveau 5 minimum ou une première expérience en environnement informatique. L’organisme annonce également une expérience minimale de 2 ans pour les formateurs. Pour une formation technique, faites préciser les connaissances attendues en programmation, systèmes et réseaux.
Attestation, certification professionnelle et diplôme ne désignent pas la même reconnaissance. Demandez l’intitulé exact obtenu, les conditions d’évaluation et la place des travaux pratiques. Une formation pertinente doit pouvoir expliquer ce que vous saurez réaliser et comment cet acquis sera vérifié.
Côté financement, Simplon mentionne une prise en charge pouvant atteindre 100 % par l’OPCO Atlas, selon les critères et l’éligibilité. Studi évoque le CPF et des aides de France Travail. Ces possibilités ne constituent pas un accord automatique : faites confirmer votre situation, le reste à charge et les démarches avant tout engagement.
Pour comparer vos dernières options, demandez à chaque organisme :
- Un programme détaillé avec les prérequis et les exercices.
- Le calendrier complet, incluant travail personnel et évaluations.
- Les modalités d’accompagnement en présentiel ou à distance.
- Un devis précisant certification, examen et éventuels frais annexes.
- Une confirmation écrite des conditions de financement.
Retenez finalement la formation qui vous prépare à une mission identifiable sur votre prochain projet. Savoir démontrer une correction, conduire une analyse de risques ou suivre un plan d’action est un critère plus solide qu’un programme accumulant les acronymes.
- Développer un réseau de partenaires commerciaux solides : miser sur l’engagement, pas sur le nombre - 22 novembre 2026
- Santé mentale : les obligations de l’employeur ne s’arrêtent pas au DUERP - 21 novembre 2026
- Réussir une fusion-acquisition entre deux PME : vérifier les synergies avant de payer le prix - 20 novembre 2026